株式会社Eストアーから届いた「個人情報漏えいに関するお詫びとお知らせ」メールは、本物の可能性が高いです。
知らない会社名でも「身に覚えがない」のは普通で、詐欺メールとは限りません。
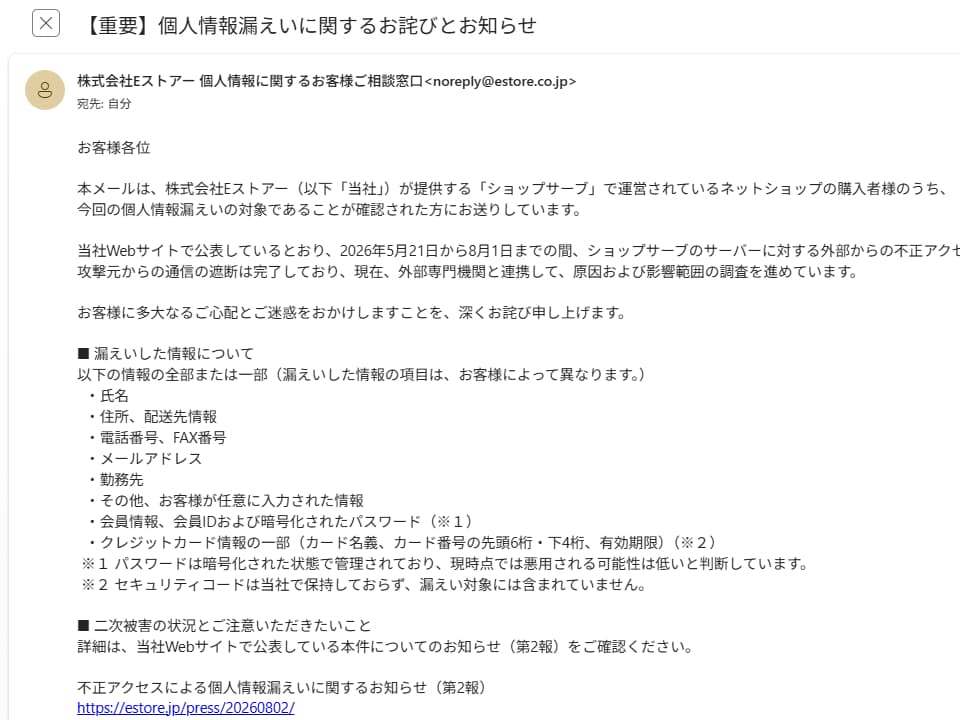
この記事では、同じメールを受け取って「なにこれ?」「どこの会社?」「自分に関係あるの?」「迷惑メール?」と疑問に思った人向けに、わかりやすく整理します。
株式会社Eストアーって何の会社?
株式会社Eストアーは、ネットショップを作って運営するためのシステム「ショップサーブ」を提供している会社です。BASE(BASE, Inc.)の子会社でもあります。
あなたが直接「Eストアーで買い物した」わけではありません。
どこかのネットショップで商品を買ったとき、そのお店が裏でショップサーブを使って運営していた場合、購入者情報がEストアー側のサーバーに保存されます。
ショップサーブを使っているお店は表に「Eストアー」の名前を出さないことが多いので、「Eストアーなんて知らない」となるのは当然です。
つまり「あなた → どこかのネットショップで買い物 → その店がショップサーブ利用 → Eストアーが購入者情報を預かっていた」という関係です。
なぜこのメールが届いたのか?
2026年5月21日から8月1日までの間、ショップサーブのサーバーに外部から不正アクセスがあり、購入者の個人情報が漏えいしました。
- 攻撃者がサーバー上で不正なプログラムを実行し、情報を外部に送信したと公表されています。
- 攻撃元からの通信はすでに遮断済み。外部専門機関と連携して調査中です。
- 公表されている対象件数は延べ8,853,839件(同じ人の複数データが含まれる可能性があり、人数そのものではありません)。
メールは「今回の漏えい対象であることが確認された方」に送られています。
あなたに届いたということは、過去にショップサーブを使っていたお店で買い物をした履歴が、漏えい対象に含まれていた可能性が高いです(昔の買い物でも対象になることがあります)。
漏えいした可能性がある情報は?
人によって異なりますが、以下の全部または一部です。
- 氏名
- 住所・配送先情報
- 電話番号・FAX番号
- メールアドレス
- 勤務先
- その他、任意で入力した情報
- 会員情報、会員ID、暗号化されたパスワード(暗号化されているため、現時点で悪用の可能性は低いと判断されています)
- クレジットカード情報の一部(カード名義、カード番号の先頭6桁・下4桁、有効期限)
重要ポイント
- カード番号の全桁やセキュリティコードは漏れていません(セキュリティコードはそもそも保持していない)。
- 現時点で、この漏えいが原因の具体的な金銭被害は確認されていません。
- カードを慌てて停止・再発行する必要はないと案内されています。
このメールは迷惑メール(詐欺)? 本物?
内容は公式発表と一致しています。
Eストアー公式サイトでも同じ文言のメール内容が公開されており、件名「【重要】個人情報漏えいに関するお詫びとお知らせ」も一致します。
本物かどうかを自分で確認する簡単な方法:
- 「Eストアー」で検索する。
- 公式サイト(https://estore.jp/)の「お知らせ」を見る。
- 第2報のページ(https://estore.jp/press/20260802/)の内容とメールを見比べる。
注意点として、送信元アドレスやメールヘッダーまで完全に一致しているかは個別確認が必要ですが、文面・リンク先・内容が公式と合致している場合は本物の通知である可能性が高いです。
逆に、メール内のリンクが公式と違う・パスワードやカード情報の再入力を強く求めてくる・添付ファイルがある場合は怪しいので開かないでください。
自分に関係あるのか? どうすればいい?
メールが届いた時点で「対象の可能性がある」ということです。
どのお店で買ったせいかはメールに書かれていないため、特定は難しいですが、過去の注文確認メールを振り返ると手がかりになることがあります。
今すぐやるべきこと・注意点
- 不審なメール・SMS・電話(「再決済」「返金」「本人確認」を理由にカード情報・パスワード・認証コードを求めるもの)には絶対に応じない。
- 不審なリンクや添付ファイルは開かない。
- パスワードを他のサービスで使い回している場合は変更する。
- カード明細をしばらく注意深く確認する。
- 公式のお問い合わせ窓口はメール内のフォーム(または公式サイト記載の窓口)を使う。送信専用アドレスからのメールなので、返信はしない。
キングジム、PFUなど、ショップサーブを過去に使っていた企業も個別に公表しており、影響は広範囲に及んでいます。
まとめ
- 会社:ネットショップ運営システム「ショップサーブ」を提供する会社(直接の買い物先ではない)。
- 理由:ショップサーブを使っていたお店で過去に買い物をした記録が、今回の大規模漏えい対象に含まれていたため。
- 関係性:メールが届いたなら対象の可能性あり。知らない会社名でもおかしくない。
- 真偽:公式発表と内容が一致しており、本物の通知である可能性が高い。
- 対応:慌ててカードを止めなくてもよいが、フィッシング(なりすまし)に注意し、使い回しパスワードがあれば変更を。
公式の最新情報は必ずEストアー公式サイトで確認してください。
同じように「知らない会社から漏えいメールが来た」と驚いた人の参考になれば幸いです。
コメント