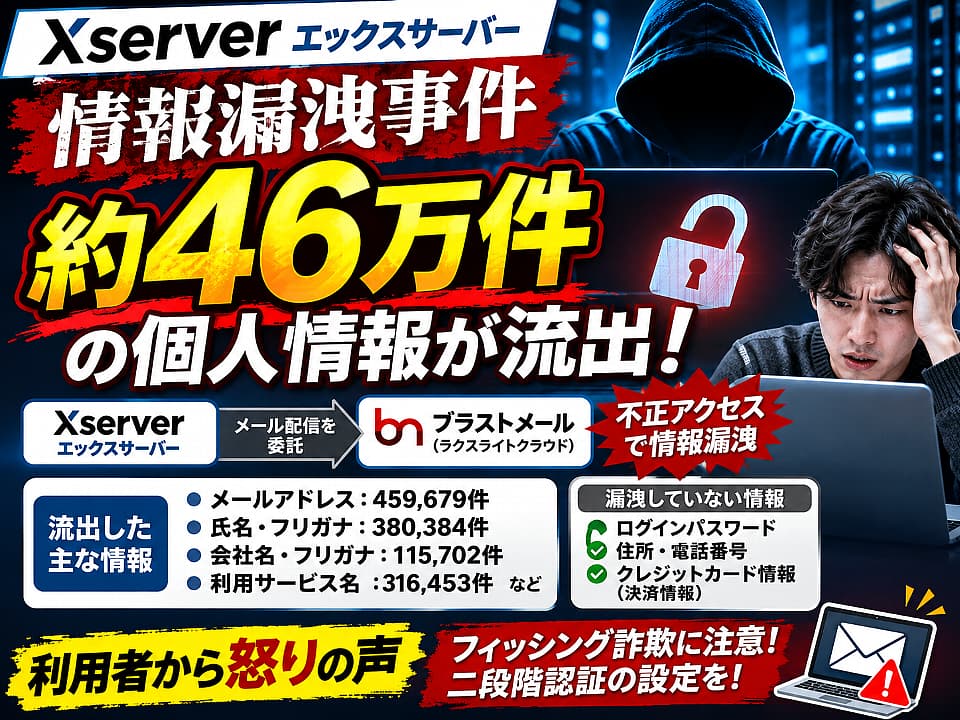
エックスサーバー、委託先「ブラストメール」への不正アクセスで約46万件のメールアドレスなどが漏洩
2026年10月、国内レンタルサーバー大手のエックスサーバー株式会社が利用していた外部メール配信サービス「ブラストメール」(株式会社ラクスライトクラウド提供)で、第三者による不正アクセスが発生。同社が登録していた顧客情報が外部に漏洩したことが判明しました。
エックスサーバーは10月23日に第一報を出し、10月29日に詳細を更新。漏洩件数はメールアドレス459,679件で、これに付随して以下の情報も流出しています(顧客によって該当項目は異なります)。
- 氏名・氏名フリガナ:380,384件
- 会社名・会社名フリガナ:115,702件
- 利用サービス名:316,453件
- XServerアカウントの登録日:431,076件
- 個人/法人の区分:431,076件
- ニュース・キャンペーン情報の配信希望状況:429,382件
- XServerアカウントID:692件
ログインパスワード、住所、電話番号、クレジットカード情報などの決済情報は、ブラストメールに登録されていなかったため対象外です。また、エックスサーバー本体のシステムへの不正アクセスや、顧客が利用中のサーバー・Webサイトへの影響は確認されていません。
経緯と対応
2026年10月21日、ラクスライトクラウドがブラストメールでの不正アクセスと情報漏洩を公表。攻撃者はAPI用サーバー2台に侵入し、販売管理システムやデータベースからデータを持ち出したとされています。エックスサーバーは発覚後すぐにデータ連携を停止し、今後は同サービスの利用を終了して自社開発のメール配信システムへ移行する方針を示しています。情報管理体制や委託先管理の見直しも進めるとしています。
対象顧客には10月29〜30日にかけて個別メールで案内が送られました。現在配信を希望していない人や、すでに解約した人でも、ブラストメールに情報が残っていた場合は対象に含まれます。
ユーザーへの注意喚起
エックスサーバーは、漏洩情報を悪用したフィッシングメールやSMS・電話に警戒するよう呼びかけています。同社が本件を理由にログインパスワードやクレジットカード情報の入力を求めることはありません。ログインや支払い手続きは、メール内のリンクではなく、公式サイトをブックマークなどから直接開いて行うよう推奨しています。また、二段階認証の設定を強く勧めています。
詳細は公式のお知らせページやFAQで確認できます。
怒っているユーザーの声
X(旧Twitter)などでは、漏洩の知らせを受けたユーザーから不満や不信感の声が上がっています。主な反応は以下の通りです。
「エックスサーバーから個人情報漏洩の当選確実メールきてました。…メールに名前書かれてても信用しないほうがよい。」
(流出内容をリストアップしつつ、注意を呼びかけ)
「エックスサーバーの情報漏洩。昨日、大量の詐欺メール。今朝、エックスサーバーからのお詫びメール。犯人の方が仕事早いやん🥹」
(漏洩後すぐに詐欺メールが増えたことへの皮肉)
「エックスサーバーは大丈夫だと思っていたのに… メルアド サブのアドレスで登録すれば良かったかも…🤨 👇当選メール😵💫嬉しくない」
(信頼していただけにショックを受けた声)
「エックスサーバーはメールで謝罪しつつも委託先のブラストメールが情報漏洩したので、わたしたちが情報漏洩させたのではないとのことでした(笑)」
(責任の所在を委託先に求めている印象への批判的な反応)
パスワードや決済情報が漏れていない点は安心材料とする声もある一方、「委託先の管理が甘いのでは」「また情報漏洩か」「二度と信頼できない」といった厳しい意見も見られます。フィッシング被害を懸念し、警戒を強めているユーザーが多い状況です。
この一件は、外部サービスの利用におけるリスク管理の重要性を改めて浮き彫りにしました。利用者は公式発表を確認しつつ、不審な連絡には十分注意し、二段階認証などの対策を徹底することをおすすめします。
コメント
平素より格別のご高配を賜り、誠にありがとうございます。
エックスサーバー株式会社でございます。
本メールは、弊社が利用していた
外部メール配信サービスへの不正アクセスにより、
漏洩したことが確認されたメールアドレスを
ご利用のお客様へお送りしております。
━━━
【重要】委託先メール配信サービス「ブラストメール」における
お客様の個人情報の漏洩に関するお詫びとご案内
━━━
このたび、弊社がニュース・キャンペーン情報の配信に利用していた
外部メール配信サービス「ブラストメール」
(株式会社ラクスライトクラウド提供)において、
第三者による不正アクセスが発生し、
同サービスに登録していたお客様の個人情報が
外部に漏洩したことが判明いたしました。
お客様に多大なるご心配とご迷惑をおかけしておりますことを、
深くお詫び申し上げます。
なお、本件は委託先のサービスで発生したものであり、
弊社システムへの不正アクセスや、
お客様がご利用中のサーバー・Webサイトへの影響は確認されておりません。
——————–
■漏洩したお客様の情報
弊社が「ブラストメール」に登録していた、
お客様の以下の情報が漏洩したことを確認しております。
・メールアドレス
・氏名、氏名フリガナ
・利用サービス名
・XServerアカウントの登録日
・個人/法人の区分
・ニュース、キャンペーン情報の配信希望状況
なお、ログインパスワード、住所、電話番号、
クレジットカード情報などの決済情報は、
「ブラストメール」に登録しておらず、
今回の漏洩対象には含まれておりません。
■不審なメールへのご注意
今回漏洩した情報が悪用され、
弊社や弊社サービスを装った不審なメールが届くおそれがあります。
本件に関連して、弊社からログインパスワードやクレジットカード情報の入力をお願いすることはございません。
今回のお詫びや本人確認などを理由に、
これらの情報を求めるメール・SMS・電話には応じないよう、
十分にご注意ください。
また、ログインやお支払いに関する手続きを行う際は、
メール内のリンクからアクセスせず、
ブックマーク(お気に入り)など、
普段お使いの方法で弊社の公式サイトを開いてからお手続きください。
フィッシングメールの手口や、
万が一ログイン情報を入力してしまった場合の対処方法については、
以下のページでご案内しています。
◇エックスサーバーを装ったフィッシングメールにご注意ください
■お客様へのお願い
『XServerアカウント』をより安全にご利用いただくため、
お手数をおかけいたしますが、二段階認証の設定をお願いいたします。
◇二段階認証の設定
なお、今回漏洩した情報には、
ログインパスワードやクレジットカード情報は含まれておりません。
そのため、本件を理由としてログインパスワードの
変更やクレジットカードの再発行を行っていただく必要はございません。
■本件の経緯と弊社の対応
2026年10月21日(水)に「ブラストメール」
の提供元が不正アクセスと情報漏洩を公表し、
その後、弊社が同サービスに登録していた
お客様の情報も漏洩対象に含まれることが判明いたしました。
弊社では、本件の発覚後、同サービスとのデータ連携を直ちに停止いたしました。
今後は同サービスの利用を終了して自社開発のメール配信システムへ移行するとともに、
情報管理体制や委託先の管理方法を見直し、再発防止に努めてまいります。
本件に関する詳しい内容は、以下のページでもご案内しております。
あわせてご確認くださいますようお願いいたします。
◇弊社公式サイトでのお知らせ
◇本件に関して想定されるご質問と回答(FAQ)
■本件に関するお問い合わせ
本件についてご不明な点やご不安な点がある場合、
または漏洩した情報の具体的な内容を確認されたい場合は、
以下のお問い合わせフォームよりご連絡ください。
◇お問い合わせフォーム
———-
このたびは、お客様の大切な情報をお預かりする立場でありながら、
多大なるご心配とご迷惑をおかけしましたことを、重ねて深くお詫び申し上げます。
━━━━
本メールは、現在のメール配信設定やご契約状況にかかわらず、
今回の情報漏洩の対象となったお客様へお送りしております。
━━━━
発行者:エックスサーバー株式会社
本件についてご不明な点がございましたら、
下記ユーザーサポートまでお問い合わせください。
◇お問い合わせフォーム
何で俺はそのブラストメールとかいうのに登録していないのに勝手に奪われたの?Xサーバーを利用している時点でもうダメなの?ひどくない?
結論から言うと、
「Xサーバーを使っているだけで
全員の情報が勝手にブラストメールに送られていた」わけではありません。
なぜ登録していないのに漏洩対象になったのかエックスサーバーは、
ニュースやキャンペーン情報を配信するために、
外部のメール配信サービス「ブラストメール」を使っていました。
そこに登録されていたのは、主に次のような人たちです
エックスサーバーのニュース
キャンペーン情報の配信を希望した人
過去に配信を希望していて、途中で配信停止にした人
すでにサービスを解約した人でも
ブラストメール側にデータが残っていた人
公式にもこう書かれています
「現在はメール配信を希望されていないお客様や、
すでに弊社サービスを解約されたお客様も、
『ブラストメール』に情報が残っていた場合は対象に含まれます。」
つまり、あなたが「登録した覚えがない」と思っていても、アカウント作成時に「ニュース・キャンペーン情報を受け取る」にチェックが入っていた
過去に一度でも配信を希望した
解約後もデータが残っていた
などの理由で、あなたのメールアドレス・氏名・利用サービス名などがブラストメール側に登録されていた可能性が高いです。Xサーバーを利用している時点でダメなのか?いいえ、全員が対象ではありません。漏洩したのは「ブラストメールに登録されていた配信先リストの全件」で、件数は約45万9千件です。エックスサーバーの全ユーザー数に比べれば限定的です。ログインパスワード
住所・電話番号
クレジットカード情報
これらはそもそもブラストメールに登録されていなかったので、今回の漏洩対象外です。
エックスサーバー本体のシステムが侵入されたわけでもありません。
ひどくないか?という気持ちについてその気持ちは自然だと思います。
「自分で積極的に登録した覚えがないのに、
外部サービスにデータが渡されていた」というのは、
ユーザーからすれば不信感が残る話です。
委託先の管理が十分だったかどうか、
データが解約後も残っていたかどうか、
といった点は、多くの人が疑問に思っている部分です。
エックスサーバー自身も
「今後は自社開発のメール配信システムに移行する」
「委託先管理を見直す」と発表しています。
あなたが今できること公式の案内メールが届いているか確認する
(対象者には個別に送られています)
二段階認証を設定する(公式が強く推奨)
不審なメール(パスワードやカード情報を求めるもの)には絶対に応じない
ログインはメール内リンクではなく、ブックマークなどから公式サイトを直接開く
「勝手に奪われた」という感覚は理解できます。
実際は「あなたが意識していないうちに配信希望扱いになっていて、
外部サービスに登録されていた」というのが正確なところです。
ただ、だからといって納得できる話ではない、というのも正直なところだと思います。
– ニュースリリース → 初期設定でON
– キャンペーン・お得情報 → 初期設定でON
– 重要なお知らせ(SMS通知) → 初期設定でOFF
宣伝は標準で受け取らせるのに、
重要なSMS通知は自分でONにしないといけない。
なんとも皮肉な設定だよな
くそ
ブラストメール糞野郎
メールアドレス 漏洩
氏名・フリガナ 漏洩
利用サービス名 漏洩
アカウント登録日 漏洩
個人/法人の区分 漏洩
メール配信希望状況 漏洩
XServerアカウントID 漏洩対象の記載なし
ログインパスワード 漏洩対象外
クレジットカード情報 漏洩対象外
ただ、怖いのはここなんだよ。
昔は名簿を売ったり、
電話をかけたりしていたけど、
今はコンピューターで大量のデータを自動処理できる。
しかも、漏洩データを組み合わせられるんだ。
例えば、
– A社から氏名とメールアドレスが漏洩
– B社から電話番号が漏洩
– C社から住所が漏洩
これらを照合すれば、
別々の事件で流出した情報が一つにつながる可能性がある。
さらに厄介なのが、
パスワードと違って、
氏名や生年月日は簡単には変更できないこと。
だから、10年前に漏洩した情報でも利用価値が残る場合があるんだよね。
それにしても、今回のエックスサーバーの件は皮肉だよな。
宣伝メールを送るために預けた個人情報が漏洩して、今度は詐欺メールが届くかもしれない。