不正ログインをチェックするプラグイン
異様に海外からのアクセスが多い・・・
あまりに海外からのアクセスが多い場合は注意した方がいい。

日本からは全然人が来ないんだ。
来るのはロシアや中国などの外人ばかり、
海外の人には俺のブログは評価されてる。

WordPressは入口が丸見え
ワードプレスの初期設定では、
誰でもログイン画面がノーガードだ。
https://あなたのHP/wp-admin
https://あなたのHP/wp-login.php
等で、簡単に入口が見えてしまう。
そして前回のようにIDをさらけ出していれば
危険度は上昇する。
サーバーからの防御
不正アクセスの大部分は海外からの攻撃だ。
これに対し、エックスサーバーやロリポップ等の多くの顧客を抱えるレンタルサーバーでは
無料で”海外からのログインを禁止”というセッティングができる。
自分で対策する方法
対策として、ログインするアドレス自体を変える方法があるが、
これは次回の機会にして、今回はもう少し”勉強”になるプラグインを紹介したい。
Crazy Bone (狂骨)の導入
Crazy Boneは初心者が導入しやすいだけでなく
非常に使いやすく、簡単に不正ログインの監視が可能だ。
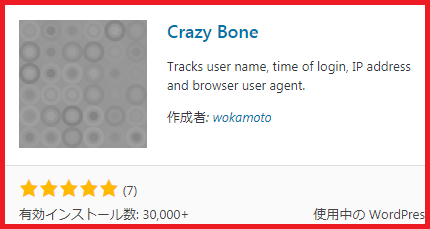
ダッシュボードから
↓
プラグイン
↓
新規追加
↓
Crazy Boneで検索
↓
インストール
↓
有効
以上の流れでインストールしよう!
使い方は実に簡単
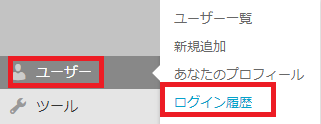
導入後は、ユーザー項目から
→ログイン履歴に移動する。
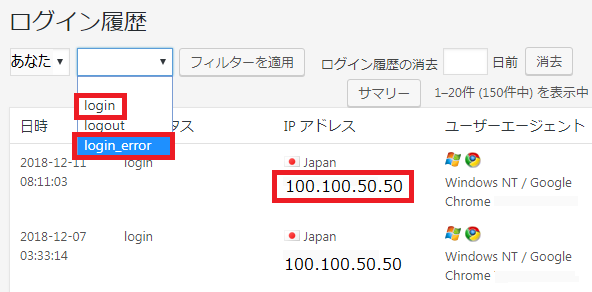
ログイン履歴では、秒単位でログインの履歴が一覧で表示される。
ここに表示されているIPアドレスが自分のものであれば安全だ。
一番注意すべき事
また、一番注意して欲しいのは、
上部にある選択項目のlogin_errorである。
この項目を選択してエラーが並ぶようならば
いよいよあなたのブログが狙われている事になる。
(手が空いた時には見る癖をつけよう!)
不正ログインされた方の声
ログインパスワードは、しっかり複雑にないと
簡単に突破されます。
誰も見に来ないサイト奪ってもなw
解約したったw
何かも信じられない。
昔のようなホームページビルダーシステムで良かったよなぁ。
ネット上に置いとくとかおかしいって。
プラグインとテーマの脆弱性と発表したが
原因はロリポップのセキュリティの問題だったとの噂。
4802件の乗っ取られは怖すぎる。
だがあれからかなりよくなっているな!許す。
恐ろしくなってエックスサーバーのセキュリティーを向上させた。
不正ログイン対策をして自分がログイン出来ない
wordpressのログインがーロックされたーーーー。
寝る!
wp-login.phpを指定されてしまているから開かない。
複雑にすると自分の首閉めるよな。
「SiteGuard WP Plugin」というログインURL変更プラグインがあるが、
他のプラグインとの競合で、ログインURL変更機能が勝手にオフにされた。
プラグインは多すぎても厄介だな。
海外からのログイン拒否
不正ログインは主に海外からになる。
海外に対してログイン画面を出現させない方法がある。
ここではロリポップとエックスサーバーでの設定を記してある。
ロリポップの場合
ロリポップでは過去に莫大な不正ログイン事件があったために
それ以降、海外からのアタックを防止する策を立てた。
これは非常に有効だ。
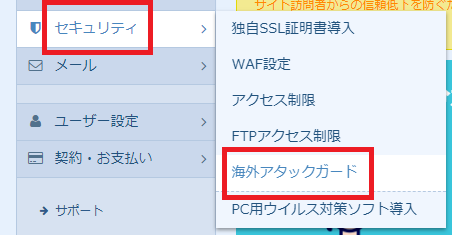
設定は簡単で、
ユーザー専用ページにログインし→
セキュリティ→海外アタックガードへと進み、有効に切り替えるだけでOKだ。
これだけで十分な防御になる。
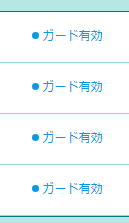
!ロリポップは初期段階ではOFFなので切り替えを推奨!
エックスサーバーの場合
エックスサーバーの場合も非常に簡単だ。
まずはインフォパネルにログインし、
サーバーパネルに入る。
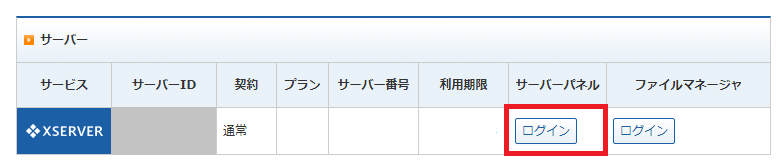
サーバーパネルに移行し、下方にある
WordPressセキュリティ設定に進む。
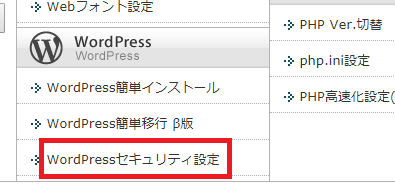
WordPressセキュリティ設定に入ると、
ドメイン選択画面になり、セキュリティを強化したいドメインに進む。
ドメインを選択後は3つのタブが表示され
一番初めのタブ(国外IPアクセス制限設定)が既に開いている。
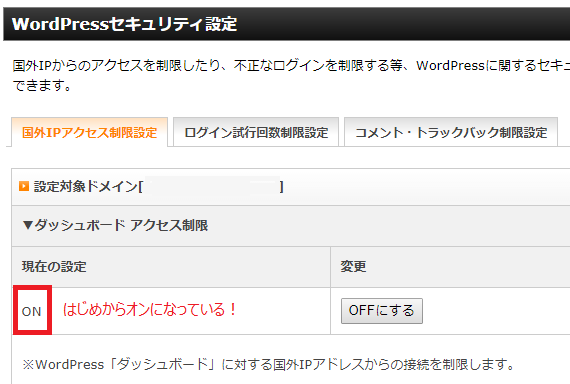
ここでは既にエックスサーバー側が気を利かせ、
予め海外からのアタックを制限する設定になっている。
そして、さらにセキュリティーを高めたい場合には
2番目のタブ(ログイン試行回数制限設定)
に進むが、こちらも初期設定でONになっている。
万が一自分の入力ミスでロックされた場合は、
ここでOFFを選択し解除する必要がある。
!エックスサーバーは初期段階から防御されている!


コメント